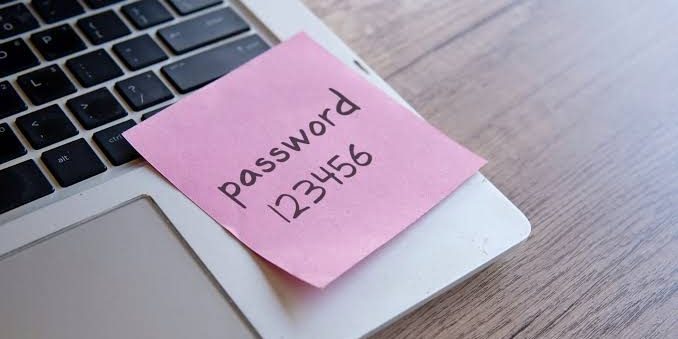
Sramotno slaba lozinka „123456“ omogućila je hakeru da pristupi ličnim podacima čak 8,8 miliona građana iz nacionalnog registra stanovništva Danske, kompromitujući bezbednosni sistem tamošnje IT kompanije Pays ApS.
Nacionalne vlasti potvrdile su da je neovlašćena osoba zloupotrebila ovlašćeni pristup ove servisne firme centralnom registru (CPR) kako bi preuzela imena, adrese, matične brojeve i druge osetljive podatke. Prema navodima portala The Register i danskog lista Politiken, navodni haker tvrdi da su najmanje tri naloga u kompaniji – uključujući i administratorski – koristila pomenutu trivijalnu lozinku. On je istovremeno izjavio da ne planira prodaju niti javno objavljivanje ukradene baze.
Ovaj ozbiljan propust dolazi kao nastavak niza bezbednosnih incidenata povezanih sa spoljnim dobavljačima usluga, poput nedavnog napada na Diskord bota Double Counter koji je izložio IP adrese miliona korisnika.